


Tremendo lo suyo,.
Lo voy a probar y si detecto alguna mejora posible, aviso. 
Cha gracias
WP Secure, un plugin libre para proteger tu Wordpress

Ultimamente me he encontrado con numerosas ocasiones en las que un sitio con Wordpress es objetivo de un ataque sistemático para tratar de vulnerarlo. Hay muchos plugins dando vueltas para contener esto, pero la mayoría deja algunas cosas para la versión paga.
Así que me puse a trabajar en ello, combinando las necesidades que tenían y creando un plugin que me permitiera hacer en sitios con WP lo mismo que hago aquí en mi blog (que no es Wordpress, claro), cruzando con algunas cosas omitidas en plugins famosos como Wordfence y en Cloudflare (no todos tienen su sitio detrás de reglas de red potentes).
Aquí se los comparto (sí, sí, libre y gratuito)
WP Secure es un plugin que hace lo siguiente: detecta acciones y visitas a tu sitio, no consume muchos recursos y aplica una serie de reglas para bloquear o dejar pasar.
El firewall es en tres capas, una que se ejecuta ANTES de que el Wordpress haga cualquier cosa, otra de reglas antes del resto de los plugins (MuPlugin) y otra ya en el panel de administración. No agrega más allá de 5 milisegundos el sitio, casi nada, imperceptible.
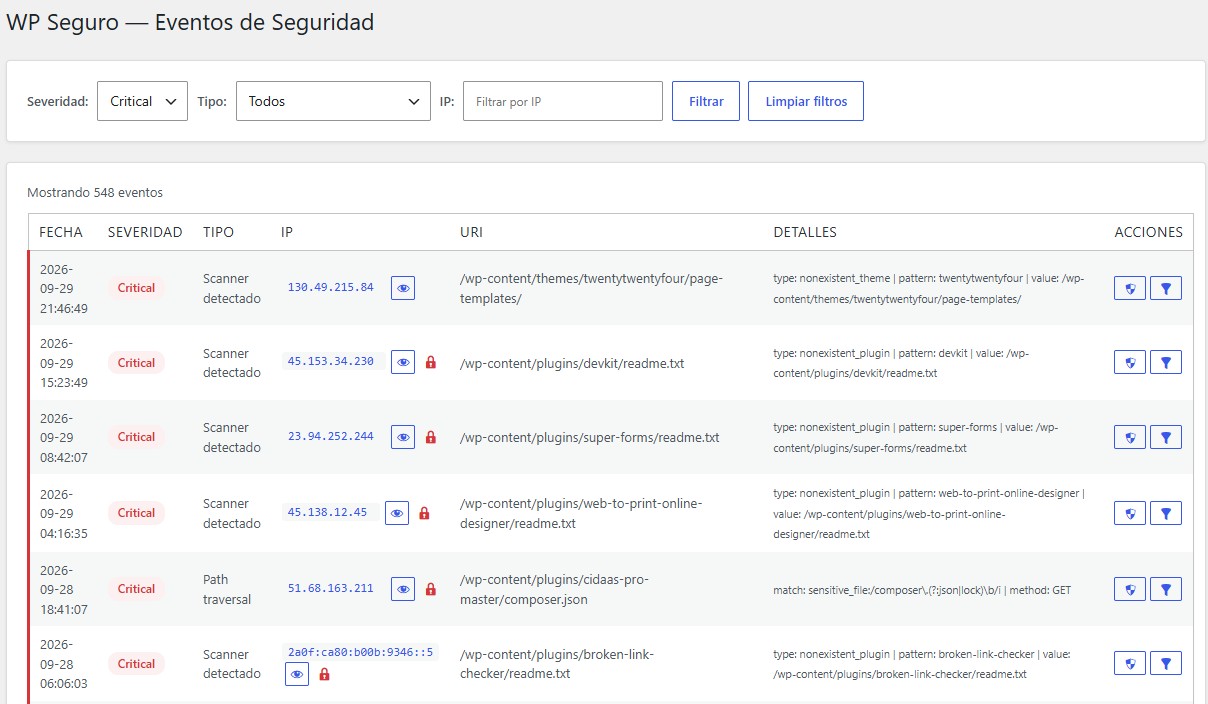
Detecta ataques del tipo SQLi, XSS, path transversal, escáneres, abuso del XML-RPC y la REST API tanto con patrones predefinidos como propios que quieras identificar.
Obviamente cuida el login restringiendo intentos y bloqueando usuarios falsos o contraseñas erróneas, con umbral configurable, puntúa los riesgos y emite alertas.
Está pensado para funcionar detrás de Sucuri o Cloudflare y trata de evitar chocar con Wordfence que es el más usado, pero agrega algo que para mí es imprescindible: poder bajar un listado actualizado de IP-País/Proveedor y usarlo para bloquera por ASN o código de país.
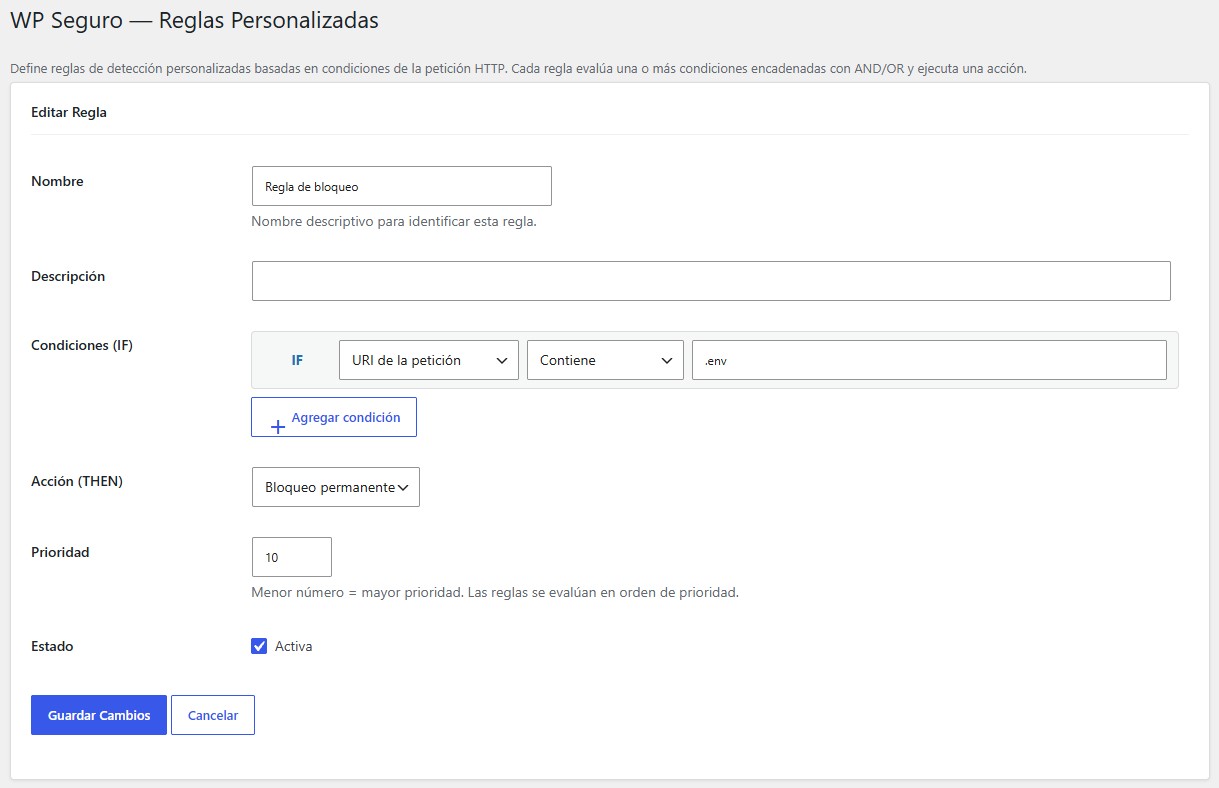
Esto es, por ejemplo, algo pago en la mayoría de los plugins de seguridad, yo lo incorporé como parte básica, no tiene sentido dejarlo afuera.
Desde ya que podés monitorear el tráfico en vivo y ver qué está sucediendo a cada instante. Y por si sos medio paranoide, podés configurarle notificaciones por email.
¿Es completo? Y no, hay cosas que no voy a incorporar, plugins como Wordfence o WP Hide además te escanean archivos para buscar entrometidos y hacks, este plugin no hace todo eso, no está pensado para cuando ya te reventaron el sitio sino para evitar el consumo excesivo de recursos, aun así le estoy programando un analizador de integridad, como para que de alertas al menos.
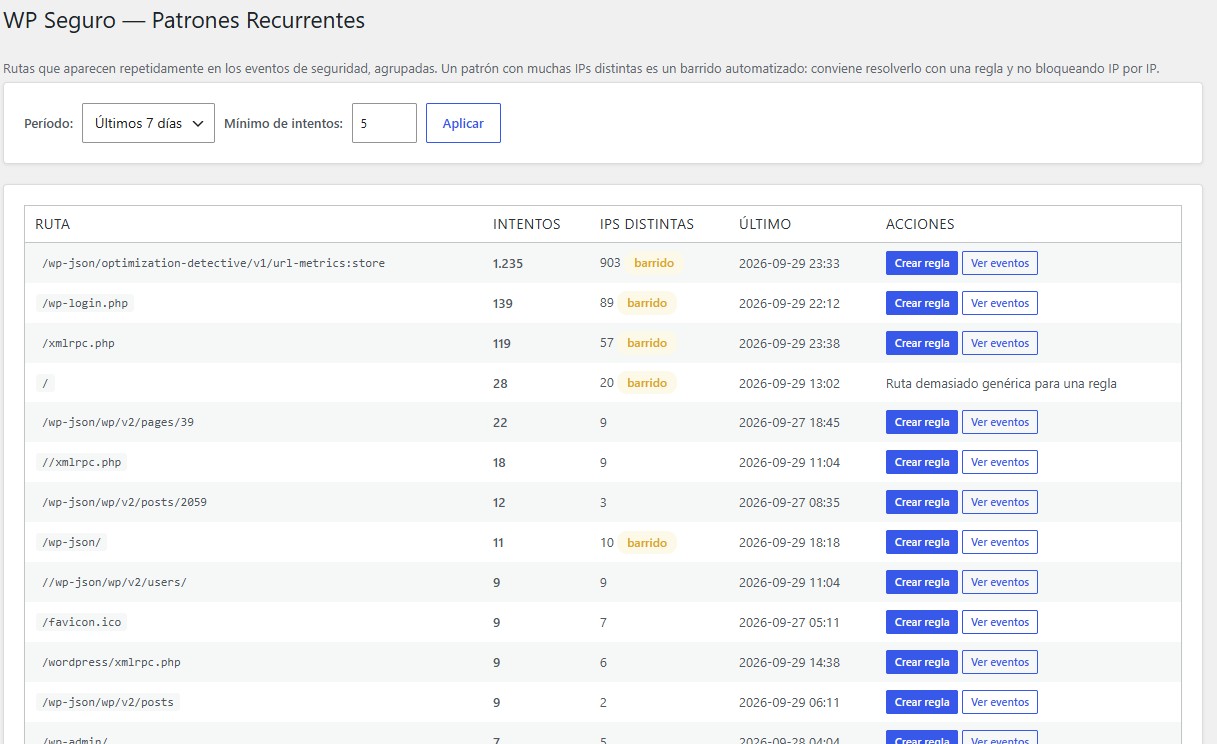
Bloqueando todos los intentos automatizados, orígenes y proveedores usados para el hacking resolvés el 90% del problema, pero no todo, es un "alivio" para el servidor.
En mis sitios suelo complementar Cloudflare + Wordfence + WP Secure y con eso ya tengo más que bastante protección, ir más allá no tiene sentido o no es un escenario realista.
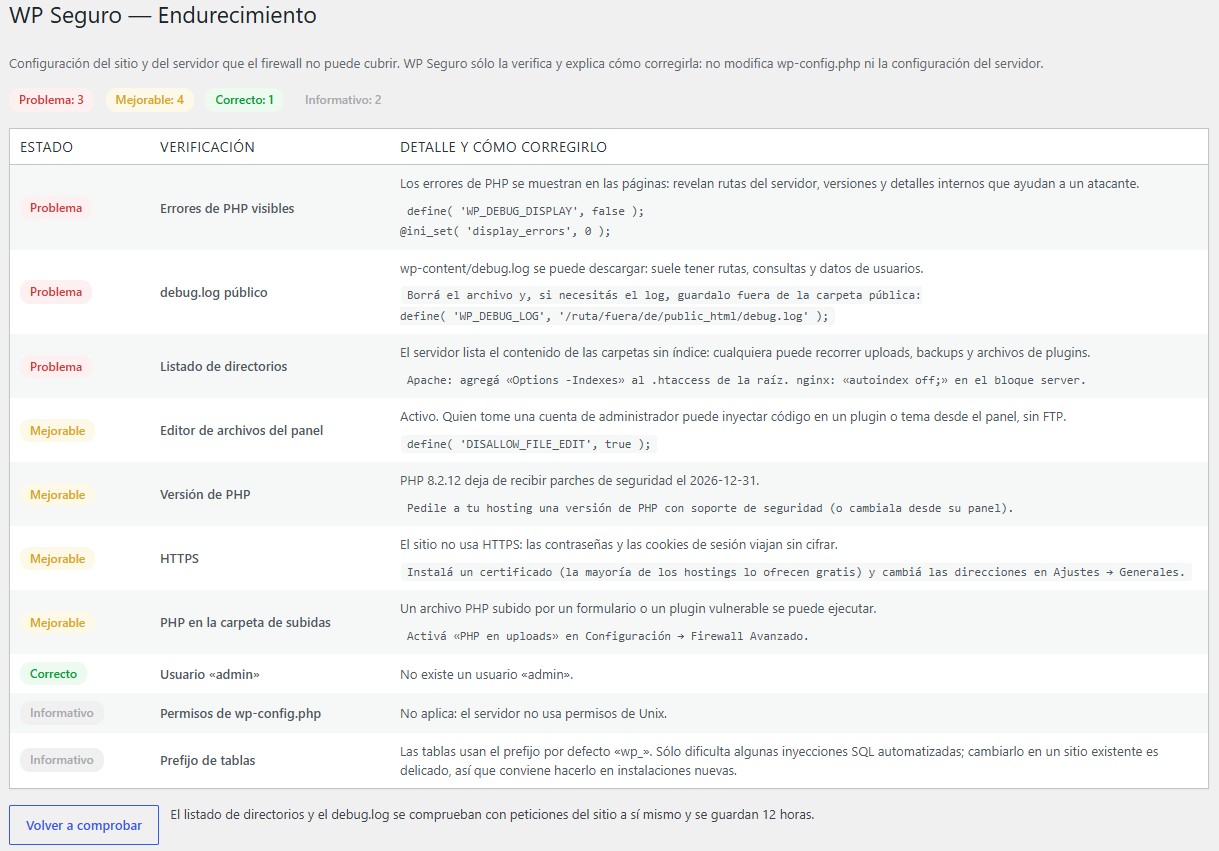
¿Fue probado alguna vez?
¡Por supuesto! No lo publiqué hasta no estar seguro de que estaba funcionando como esperaba, tengo varios sitios en vivo que lo implementan y tienen un tráfico nada modesto, bien violento, y por suerte esto me sirve para probar tanto reglas como cosas que tengo que corregirle, ya hace seis meses que está operando.
¿Le faltan cosas? Siempre se puede mejorar y crecer, es código libre, abierto y acepto aportes, no busca ser un Firewall extenso, sólo complementar lo que ya existe. Pero ¿Cómo no mejorarlo? Cuando encuentro "huecos" o prácticas nuevas de los scanners o spammers, le desarrollo algún nuevo método para contenerlo.
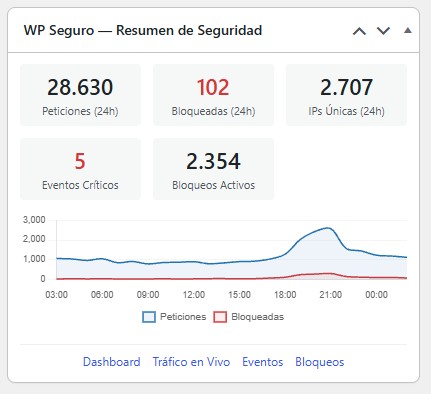
¿Lo necesitás? Si tenés un sitio con Wordpres ALGO le tenés que instalar, insisto en mi combo CF+WF+WPS, aun así tu sitio puede ser vulnerado si es que no sos de actualizar nada seguido, pero al menos vas a tener un escudo protector automatizado contra el 99% de los ataques que todos los días te violentan el servidor.
Todavía no lo publiqué en la "tienda" de Wordpress porque ni me puse a investigar cómo se hace, además hay riesgo de tener que hacerme responsable por el código y tener que actualizar a cada rato y prefiero ir de a poco.
Sitio oficial aquí, Github aquí
Aclaro, sigo el desarrollo casi todos los meses (pueden ver el changelog), esta última semana le di duro para mejorar su alcance y capacidades, así que versión tras versión va transformándose en algo más serio.
PS: si quieren probarlo sin necesidad de activar ningún bloqueo háganlo y notarán cómo sus sitios son bombardeados permanentemente sólo por existir.
Si te gustó esta nota podés...
Categoría: Programación
Etiquetas: hardening php plugin plugin de wordpress programación seguridad wordpress wp secure wp seguro
Otros posts que podrían llegar a gustarte...
Comentarios
-
Tengo la bonita tarea de mantener vivos un par de WP, en la mayoría de los casos son sitios "folleto" que no deberían nunca haber sido WP, así que los convierto a estáticos listo. Vuelan y son 99.99% seguros.

-
Tengo un sitio que tiene bastante tráfico y me lo han atacado bastante. Uso Wordfence y estaba pensando en agregarle Cloudfare, pero como no me lo pagan si lo hago de onda ni lo hice.
Voy a ver de agregar el tuyo a ver qué me suma, gracias!

-
Uah, se ve tremendo. En mi caso como soy el unico usuario de mi blog, puse una regla para que nginx bloquee el trafico externo a wp-admin y wp-login y solo permita la entrada por wireguard. aparte de eso, ban a los errores 40x por fail2ban a los 2 intentos y otro lote de reglas que estoy probando tambien